|
|
|
|
- Membre depuis
- 2003
- Messages
- 7200
Plus
- Membre n°
- 13128
- Inscription
- 21 Nov 2003
- Localisation
- "Si Jeanne d'Arc avait eu du diabète, tout Rouen aurait senti le caramel"
- Âge
- 55 ans
- Sujets lancés
- 518
- Ancienneté
- 93 %
- Participation
- 87 %
- Temps en ligne
- 69 Jours, 23 Heures, 40 Minutes, 7 Secondes en ligne
- Membre depuis
- 2002
- Messages
- 17452
Plus
- Membre n°
- 1
- Inscription
- 22 Feb 2002
- Localisation
- La Défense
- Âge
- 49 ans
- Sujets lancés
- 3053
- Ancienneté
- 100 %
- Participation
- 100 %
- Temps en ligne
- 104 Jours, 19 Heures, 24 Minutes, 30 Secondes en ligne
Confirmation : c'est bien du Bank Phishing !!! ;o)
30-05-2005 10:01
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
S E C U S E R A L E R T E 27/05/05
https://www.secuser.com/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Tentative d'escroquerie en cours à l'encontre des clients
des banques Société Générale, BNP Paribas, CIC et CCF
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
2. PREVENTION
3. AIDE ET DISCUSSION
4. FAIRE CONNAITRE SECUSER ALERTE
5. CONTACTER SECUSER.COM
6. DESABONNEMENT ET CHANGEMENT D'ADRESSE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Une tentative d'escroquerie par phishing est actuellement en cours à
l'encontre des clients de plusieurs banques françaises. Elle se présente
sous la forme d'un courrier électronique prétendument envoyé par la banque
(voir site) demandant au destinataire de cliquer sur un lien puis d'entrer
ses codes d'accès au service en ligne bancaire pour des raisons de sécurité.
https://www.secuser.com/communiques...ing_banques.htm
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
2. PREVENTION
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Ne jamais cliquer sur les liens hypertextes présents dans un message
demandant au destinataire de fournir des données sensibles même s'il semble
provenir d'un expéditeur connu. Au besoin, vérifier la réalité de la demande
par téléphone auprès de la personne ou de la société concernée ou se rendre
sur son site web en saisissant manuellement l'adresse dans son navigateur.
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
3. AIDE ET DISCUSSION
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Précédents communiqués sécurité
https://www.secuser.com/communiques/
Précédentes alertes virus
https://www.secuser.com/alertes/
Identifier les fausses alertes virus et sécurité
https://www.secuser.com/antihoax/gratuit/
Dernières nouvelles de la sécurité informatique
https://www.secuser.com/actu/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
4. FAIRE CONNAITRE SECUSER ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Si vous pensez que cette lettre peut rendre service à un proche,
vous pouvez l'inviter à s'abonner ou à découvrir le site Secuser.com.
https://www.secuser.com/services/invitation/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
5. CONTACTER SECUSER.COM
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Pour nous contacter, merci de ne pas répondre à ce message mais de choisir
l'adresse destinataire appropriée dans la page Contact. Cette page apporte
par ailleurs une réponse immédiate aux questions non traitées par courriel.
https://www.secuser.com/contact/
EXPLICATION
S E C U S E R A L E R T E 27/05/05
https://www.secuser.com/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Tentative d'escroquerie en cours à l'encontre des clients
des banques Société Générale, BNP Paribas, CIC et CCF
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
2. PREVENTION
3. AIDE ET DISCUSSION
4. FAIRE CONNAITRE SECUSER ALERTE
5. CONTACTER SECUSER.COM
6. DESABONNEMENT ET CHANGEMENT D'ADRESSE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Une tentative d'escroquerie par phishing est actuellement en cours à
l'encontre des clients de plusieurs banques françaises. Elle se présente
sous la forme d'un courrier électronique prétendument envoyé par la banque
(voir site) demandant au destinataire de cliquer sur un lien puis d'entrer
ses codes d'accès au service en ligne bancaire pour des raisons de sécurité.
https://www.secuser.com/communiques...ing_banques.htm
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
2. PREVENTION
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Ne jamais cliquer sur les liens hypertextes présents dans un message
demandant au destinataire de fournir des données sensibles même s'il semble
provenir d'un expéditeur connu. Au besoin, vérifier la réalité de la demande
par téléphone auprès de la personne ou de la société concernée ou se rendre
sur son site web en saisissant manuellement l'adresse dans son navigateur.
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
3. AIDE ET DISCUSSION
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Précédents communiqués sécurité
https://www.secuser.com/communiques/
Précédentes alertes virus
https://www.secuser.com/alertes/
Identifier les fausses alertes virus et sécurité
https://www.secuser.com/antihoax/gratuit/
Dernières nouvelles de la sécurité informatique
https://www.secuser.com/actu/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
4. FAIRE CONNAITRE SECUSER ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Si vous pensez que cette lettre peut rendre service à un proche,
vous pouvez l'inviter à s'abonner ou à découvrir le site Secuser.com.
https://www.secuser.com/services/invitation/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
5. CONTACTER SECUSER.COM
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Pour nous contacter, merci de ne pas répondre à ce message mais de choisir
l'adresse destinataire appropriée dans la page Contact. Cette page apporte
par ailleurs une réponse immédiate aux questions non traitées par courriel.
https://www.secuser.com/contact/
EXPLICATION
Citation
Tentative d'escroquerie par phishing à l'encontre
des clients de plusieurs banques françaises (27/05/05)
Une première tentative d'escroquerie par phishing a eu lieu le 27 mai 2005 à l'encontre de clients des banques Société Générale, BNP Paribas, CIC et CCF. Elle se présente sous la forme d'un courrier électronique en anglais prétendument envoyé par une des banques (adresse d'expéditeur usurpée telle que BrownlieBertie@bnpparibas.com ou BarstowCatherine@cic.fr) et distribué en masse aux utilisateurs de fournisseurs d'accès français dont wanadoo.fr, club-internet.fr, numericable.fr, 9online.fr, chello.fr, freesurf.fr :
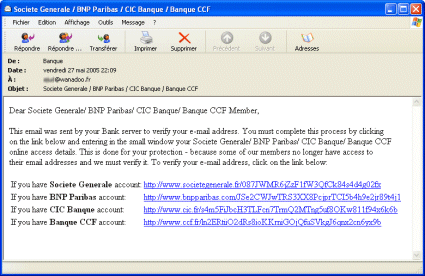
Sous prétexte de vérifier l'adresse électronique du destinataire pour des raisons de sécurité, le message demande à l'internaute de cliquer sur le lien correspondant à sa banque puis d'entrer ses codes d'accès au service bancaire en ligne. Il ne faut pas cliquer sur le lien concerné ni fournir les renseignements demandés, car le destinataire réel n'est pas la banque mais un individu malveillant. Si vous avez été abusé et avez déjà communiqué ces renseignements, reconnectez-vous et changez immédiatement votre mot de passe, puis informez-en votre banque.
Ce courriel est une tentative d'escroquerie dite par phishing, le même message ayant été envoyé à un très grand nombre d'internautes dont les adresses ont été collectées illégalement dans les espaces publics d'Internet ou composées automatiquement par un outil spécifique, en comptant sur ce grand nombre pour trouver des destinataires crédules ou imprudents.
Le lien hypertexte réel n'est pas celui qui apparaît dans le corps du message mais un lien de la forme https://www.google.ru/url?q= https://go.msn.com/ HML/1/5.asp?target= http://%09%79j%09%7317%09%70p %2E %44 %61 %%092E%%52%%%%75/. S'il clique sur le lien correspondant à sa banque, l'internaute est dirigé de manière très brève donc à peine perceptible vers une page vide d'un site russe qui déclenche l'ouverture d'une fenêtre pop-up, puis redirige l'internaute vers le site de la banque demandée (ici le code HTML) :
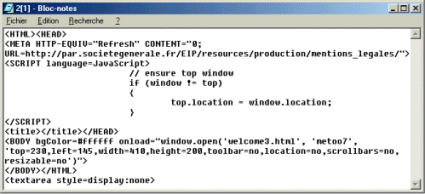
De cette façon, le site web qui apparaît dans la fenêtre de navigation principale est bien celui de la banque demandée, mais la fenêtre réduite qui apparaît au premier plan pour inciter l'internaute à saisir son nom d'utilisateur et son mot de passe appartient au site web contrôlé par le pirate :
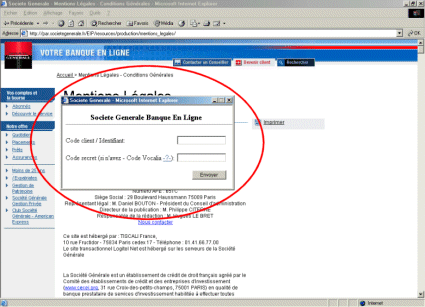
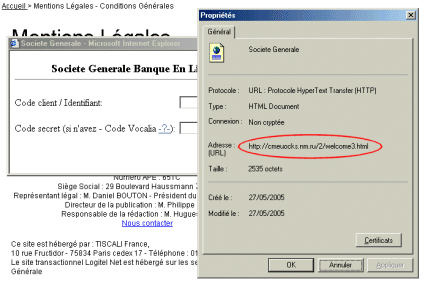
Un clic droit sur la fenêtre pop-up pour en afficher les Propriétés permet de s'en assurer (le site n'est pas par.societegenerale.fr mais cmeuocks.nm.ru) :
Ce type d'escroquerie, particulièrement courant dans les pays anglophones, est probablement amené à se développer en France et en francophonie. Il ne faut ne jamais cliquer sur les liens hypertextes contenus dans un message non sollicité demandant au destinataire de fournir des données sensibles ou confidentielles, même s'il semble provenir d'un expéditeur connu. En cas de doute, préférez vérifier la réalité de la demande par téléphone auprès de la société concernée ou vous rendre sur le site de cette société en saisissant manuellement son adresse dans votre navigateur, afin de ne pas risquer de cliquer sur un lien piégé ou conduisant vers une page web piégée.
des clients de plusieurs banques françaises (27/05/05)
Une première tentative d'escroquerie par phishing a eu lieu le 27 mai 2005 à l'encontre de clients des banques Société Générale, BNP Paribas, CIC et CCF. Elle se présente sous la forme d'un courrier électronique en anglais prétendument envoyé par une des banques (adresse d'expéditeur usurpée telle que BrownlieBertie@bnpparibas.com ou BarstowCatherine@cic.fr) et distribué en masse aux utilisateurs de fournisseurs d'accès français dont wanadoo.fr, club-internet.fr, numericable.fr, 9online.fr, chello.fr, freesurf.fr :

Sous prétexte de vérifier l'adresse électronique du destinataire pour des raisons de sécurité, le message demande à l'internaute de cliquer sur le lien correspondant à sa banque puis d'entrer ses codes d'accès au service bancaire en ligne. Il ne faut pas cliquer sur le lien concerné ni fournir les renseignements demandés, car le destinataire réel n'est pas la banque mais un individu malveillant. Si vous avez été abusé et avez déjà communiqué ces renseignements, reconnectez-vous et changez immédiatement votre mot de passe, puis informez-en votre banque.
Ce courriel est une tentative d'escroquerie dite par phishing, le même message ayant été envoyé à un très grand nombre d'internautes dont les adresses ont été collectées illégalement dans les espaces publics d'Internet ou composées automatiquement par un outil spécifique, en comptant sur ce grand nombre pour trouver des destinataires crédules ou imprudents.
Le lien hypertexte réel n'est pas celui qui apparaît dans le corps du message mais un lien de la forme https://www.google.ru/url?q= https://go.msn.com/ HML/1/5.asp?target= http://%09%79j%09%7317%09%70p %2E %44 %61 %%092E%%52%%%%75/. S'il clique sur le lien correspondant à sa banque, l'internaute est dirigé de manière très brève donc à peine perceptible vers une page vide d'un site russe qui déclenche l'ouverture d'une fenêtre pop-up, puis redirige l'internaute vers le site de la banque demandée (ici le code HTML) :

De cette façon, le site web qui apparaît dans la fenêtre de navigation principale est bien celui de la banque demandée, mais la fenêtre réduite qui apparaît au premier plan pour inciter l'internaute à saisir son nom d'utilisateur et son mot de passe appartient au site web contrôlé par le pirate :

Un clic droit sur la fenêtre pop-up pour en afficher les Propriétés permet de s'en assurer (le site n'est pas par.societegenerale.fr mais cmeuocks.nm.ru) :

Ce type d'escroquerie, particulièrement courant dans les pays anglophones, est probablement amené à se développer en France et en francophonie. Il ne faut ne jamais cliquer sur les liens hypertextes contenus dans un message non sollicité demandant au destinataire de fournir des données sensibles ou confidentielles, même s'il semble provenir d'un expéditeur connu. En cas de doute, préférez vérifier la réalité de la demande par téléphone auprès de la société concernée ou vous rendre sur le site de cette société en saisissant manuellement son adresse dans votre navigateur, afin de ne pas risquer de cliquer sur un lien piégé ou conduisant vers une page web piégée.
| IP: Logguée
- Membre depuis
- 2002
- Messages
- 12627
Plus
- Membre n°
- 566
- Inscription
- 10 Mar 2002
- Âge
- 47 ans
- Sujets lancés
- 1428
- Ancienneté
- 100 %
- Participation
- 97 %
- Temps en ligne
- 48 Jours, 18 Heures, 48 Minutes, 8 Secondes en ligne
Via secuser.com
[edit] post croisé avec soul
Citation
Tentative d'escroquerie par phishing à l'encontre
des clients de plusieurs banques françaises
(27/05/05)
Une première tentative d'escroquerie par phishing a eu lieu le 27 mai 2005 à l'encontre de clients des banques Société Générale, BNP Paribas, CIC et CCF. Elle se présente sous la forme d'un courrier électronique en anglais prétendument envoyé par une des banques (adresse d'expéditeur usurpée telle que BrownlieBertie@bnpparibas.com ou BarstowCatherine@cic.fr) et distribué en masse aux utilisateurs de fournisseurs d'accès français dont wanadoo.fr, club-internet.fr, numericable.fr, 9online.fr, chello.fr, freesurf.fr :

Sous prétexte de vérifier l'adresse électronique du destinataire pour des raisons de sécurité, le message demande à l'internaute de cliquer sur le lien correspondant à sa banque puis d'entrer ses codes d'accès au service bancaire en ligne. Il ne faut pas cliquer sur le lien concerné ni fournir les renseignements demandés, car le destinataire réel n'est pas la banque mais un individu malveillant. Si vous avez été abusé et avez déjà communiqué ces renseignements, reconnectez-vous et changez immédiatement votre mot de passe, puis informez-en votre banque.
Ce courriel est une tentative d'escroquerie dite par phishing, le même message ayant été envoyé à un très grand nombre d'internautes dont les adresses ont été collectées illégalement dans les espaces publics d'Internet ou composées automatiquement par un outil spécifique, en comptant sur ce grand nombre pour trouver des destinataires crédules ou imprudents.
Le lien hypertexte réel n'est pas celui qui apparaît dans le corps du message mais un lien de la forme https://www.google.ru/url?q= https://go.msn.com/ HML/1/5.asp?target= http://%09%79j%09%7317%09%70p %2E %44 %61 %%092E%%52%%%%75/. S'il clique sur le lien correspondant à sa banque, l'internaute est dirigé de manière très brève donc à peine perceptible vers une page vide d'un site russe qui déclenche l'ouverture d'une fenêtre pop-up, puis redirige l'internaute vers le site de la banque demandée (ici le code HTML) :

De cette façon, le site web qui apparaît dans la fenêtre de navigation principale est bien celui de la banque demandée, mais la fenêtre réduite qui apparaît au premier plan pour inciter l'internaute à saisir son nom d'utilisateur et son mot de passe appartient au site web contrôlé par le pirate :

Un clic droit sur la fenêtre pop-up pour en afficher les Propriétés permet de s'en assurer (le site n'est pas par.societegenerale.fr mais cmeuocks.nm.ru) :

Ce type d'escroquerie, particulièrement courant dans les pays anglophones, est probablement amené à se développer en France et en francophonie. Il ne faut ne jamais cliquer sur les liens hypertextes contenus dans un message non sollicité demandant au destinataire de fournir des données sensibles ou confidentielles, même s'il semble provenir d'un expéditeur connu. En cas de doute, préférez vérifier la réalité de la demande par téléphone auprès de la société concernée ou vous rendre sur le site de cette société en saisissant manuellement son adresse dans votre navigateur, afin de ne pas risquer de cliquer sur un lien piégé ou conduisant vers une page web piégée.
des clients de plusieurs banques françaises
(27/05/05)
Une première tentative d'escroquerie par phishing a eu lieu le 27 mai 2005 à l'encontre de clients des banques Société Générale, BNP Paribas, CIC et CCF. Elle se présente sous la forme d'un courrier électronique en anglais prétendument envoyé par une des banques (adresse d'expéditeur usurpée telle que BrownlieBertie@bnpparibas.com ou BarstowCatherine@cic.fr) et distribué en masse aux utilisateurs de fournisseurs d'accès français dont wanadoo.fr, club-internet.fr, numericable.fr, 9online.fr, chello.fr, freesurf.fr :

Sous prétexte de vérifier l'adresse électronique du destinataire pour des raisons de sécurité, le message demande à l'internaute de cliquer sur le lien correspondant à sa banque puis d'entrer ses codes d'accès au service bancaire en ligne. Il ne faut pas cliquer sur le lien concerné ni fournir les renseignements demandés, car le destinataire réel n'est pas la banque mais un individu malveillant. Si vous avez été abusé et avez déjà communiqué ces renseignements, reconnectez-vous et changez immédiatement votre mot de passe, puis informez-en votre banque.
Ce courriel est une tentative d'escroquerie dite par phishing, le même message ayant été envoyé à un très grand nombre d'internautes dont les adresses ont été collectées illégalement dans les espaces publics d'Internet ou composées automatiquement par un outil spécifique, en comptant sur ce grand nombre pour trouver des destinataires crédules ou imprudents.
Le lien hypertexte réel n'est pas celui qui apparaît dans le corps du message mais un lien de la forme https://www.google.ru/url?q= https://go.msn.com/ HML/1/5.asp?target= http://%09%79j%09%7317%09%70p %2E %44 %61 %%092E%%52%%%%75/. S'il clique sur le lien correspondant à sa banque, l'internaute est dirigé de manière très brève donc à peine perceptible vers une page vide d'un site russe qui déclenche l'ouverture d'une fenêtre pop-up, puis redirige l'internaute vers le site de la banque demandée (ici le code HTML) :

De cette façon, le site web qui apparaît dans la fenêtre de navigation principale est bien celui de la banque demandée, mais la fenêtre réduite qui apparaît au premier plan pour inciter l'internaute à saisir son nom d'utilisateur et son mot de passe appartient au site web contrôlé par le pirate :

Un clic droit sur la fenêtre pop-up pour en afficher les Propriétés permet de s'en assurer (le site n'est pas par.societegenerale.fr mais cmeuocks.nm.ru) :

Ce type d'escroquerie, particulièrement courant dans les pays anglophones, est probablement amené à se développer en France et en francophonie. Il ne faut ne jamais cliquer sur les liens hypertextes contenus dans un message non sollicité demandant au destinataire de fournir des données sensibles ou confidentielles, même s'il semble provenir d'un expéditeur connu. En cas de doute, préférez vérifier la réalité de la demande par téléphone auprès de la société concernée ou vous rendre sur le site de cette société en saisissant manuellement son adresse dans votre navigateur, afin de ne pas risquer de cliquer sur un lien piégé ou conduisant vers une page web piégée.
[edit] post croisé avec soul

__________________

| IP: Logguée
- Membre depuis
- 2002
- Messages
- 17452
Plus
- Membre n°
- 1
- Inscription
- 22 Feb 2002
- Localisation
- La Défense
- Âge
- 49 ans
- Sujets lancés
- 3053
- Ancienneté
- 100 %
- Participation
- 100 %
- Temps en ligne
- 104 Jours, 19 Heures, 24 Minutes, 30 Secondes en ligne
Citation
Le piratage par phishing débarque en France
Le phishing ou hameçonnage est une technique de délinquance astucieuse à grande échelle. Au lieu de tenter de piéger une après l'autre des victimes choisies pour leur naïveté ou leur vulnérabilité, le pirate contacte simultanément des dizaines de milliers de personnes en comptant sur ce grand nombre pour qu'une fraction au moins des destinataires tombe dans le piège tendu. Le vendredi 27 mai dernier, une première tentative de piratage par phishing a ainsi eu lieu, ciblant les clients des banques Société Générale, BNP Paribas, CIC et CCF : un courrier électronique prétendument rédigé par l'une des banques a été envoyé en masse aux abonnés de nombreux fournisseurs d'accès français, prétextant une question de sécurité pour leur demander de cliquer sur un lien censé leur permettre de se rendre sur leur site bancaire et de ressaisir leurs codes d'accès au service en ligne. Une attaque d'autant plus redoutable que les internautes étaient bien redirigés vers le véritable site web de leur banque : seule la fenêtre pop-up apparaissant au premier plan pour recueillir les données sensibles appartenait au site pirate. Particulièrement courant dans les pays anglophones, ce type d'escroquerie est amené à se développer en francophonie. Qu'on se le dise... Un internaute averti en vaut deux.
| IP: Logguée
- Membre depuis
- 2002
- Messages
- 12627
Plus
- Membre n°
- 566
- Inscription
- 10 Mar 2002
- Âge
- 47 ans
- Sujets lancés
- 1428
- Ancienneté
- 100 %
- Participation
- 97 %
- Temps en ligne
- 48 Jours, 18 Heures, 48 Minutes, 8 Secondes en ligne
Via PC Inpact
Citation
La barre anti-phishing Netcraft sous Firefox
La barre anti phishing du très sérieux site Netcraft vient d’être enfin portée sur Firefox. Avec elle, le petit panda rouge saura enfin protéger votre patrimoine comme il se doit. Elle est disponible sur cette page.
La barre en question, rappelons-le, existait uniquement sous Internet Explorer (sous Windows 2000 et XP). Elle permet de lutter contre les risques de phishing ou d’hameçonnage. Un maléfique piège qui consiste à imiter un site (bancaire, d’enchères, webmail, etc.) afin d’inciter l’usager à transmettre ses données confidentielles. l'invitation se fait le plus souvent par le biais d'un mail, immitant un courrier officiel. Une lâche escroquerie, en douceur.
La barre va utiliser la base de données Netcraft pour fournir un lot d’informations utiles pour repérer les sites bidons. On citera la localisation de l’hébergement (un site hébergé en Krokhavie Orientale sera a priori plus douteux qu’un site hébergé à Lamotte Beuvron), l'organisation propriétaire de l'adresse IP, ou encore la date de création (quelques heures d’ancienneté ? Méfiance !), etc.

Afin de traquer les URL suspectes, les sites dénoncés par les usagers sont docilement classés dans une liste noire. Netcraft redistribue alors l’alerte à la communauté des utilisateurs de la barre. Si l'un d'eux tente de se rendre sur le site mis au ban, un message d’alerte lui déconseillera d’aller plus loin. De même, plus la jauge "risk rating" tendra vers le vermillon, plus il conviendra de faire attention à ses pas et ses clics...
La barre anti phishing du très sérieux site Netcraft vient d’être enfin portée sur Firefox. Avec elle, le petit panda rouge saura enfin protéger votre patrimoine comme il se doit. Elle est disponible sur cette page.
La barre en question, rappelons-le, existait uniquement sous Internet Explorer (sous Windows 2000 et XP). Elle permet de lutter contre les risques de phishing ou d’hameçonnage. Un maléfique piège qui consiste à imiter un site (bancaire, d’enchères, webmail, etc.) afin d’inciter l’usager à transmettre ses données confidentielles. l'invitation se fait le plus souvent par le biais d'un mail, immitant un courrier officiel. Une lâche escroquerie, en douceur.
La barre va utiliser la base de données Netcraft pour fournir un lot d’informations utiles pour repérer les sites bidons. On citera la localisation de l’hébergement (un site hébergé en Krokhavie Orientale sera a priori plus douteux qu’un site hébergé à Lamotte Beuvron), l'organisation propriétaire de l'adresse IP, ou encore la date de création (quelques heures d’ancienneté ? Méfiance !), etc.

Afin de traquer les URL suspectes, les sites dénoncés par les usagers sont docilement classés dans une liste noire. Netcraft redistribue alors l’alerte à la communauté des utilisateurs de la barre. Si l'un d'eux tente de se rendre sur le site mis au ban, un message d’alerte lui déconseillera d’aller plus loin. De même, plus la jauge "risk rating" tendra vers le vermillon, plus il conviendra de faire attention à ses pas et ses clics...
__________________

| IP: Logguée
- Membre depuis
- 2002
- Messages
- 7895
Plus
- Membre n°
- 935
- Inscription
- 08 Apr 2002
- Localisation
- Gard
- Âge
- 44 ans
- Sujets lancés
- 263
- Ancienneté
- 100 %
- Participation
- 88 %
- Temps en ligne
- 39 Jours, 12 Heures, 40 Minutes, 31 Secondes en ligne
|
|
