Link Station > Section Technique > Réseaux / Sécurité >

[SECURITE] Faille IE


Aller au Forum:
Notez ce sujet :

  Sujet précédent   Sujet suivant
Auteur
Sujet    Tout développer | Tout contracter NOUVEAU SUJET    RÉPONDRE
Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
[SECURITE] Faille IEAncien message 21-11-2005 19:34
je sais pas s'il valait mieux ouvrir un nouveau topic...

Citation
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
S E C U S E R S E C U R I T E 21/11/05
https://www.secuser.com/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Vulnérabilité critique non corrigée dans Internet Explorer
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

1. RESUME DE L'ALERTE
2. LOGICIEL(S) CONCERNE(S)
3. CORRECTIF DISPONIBLE
4. AIDE ET DISCUSSION
5. FAIRE CONNAITRE SECUSER SECURITE
6. CONTACTER SECUSER.COM
7. DESABONNEMENT ET CHANGEMENT D'ADRESSE


~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Une nouvelle vulnérabilité a été découverte dans le navigateur Internet
Explorer. Cette faille peut permettre à un individu malveillant de prendre
le contrôle à distance de l'ordinateur de sa victime ou à un virus de
s'exécuter automatiquement à l'ouverture d'une page web piégée.
https://www.secuser.com/communiques...1_iexplorer.htm

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
2. LOGICIEL(S) CONCERNE(S)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Microsoft Internet Explorer 6.0 SP2
Microsoft Internet Explorer 6.0 SP1
Microsoft Internet Explorer 6.0
Microsoft Internet Explorer 5.5

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
3. CORRECTIF DISPONIBLE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Aucun correctif n'est disponible pour le moment et le risque
d'exploitation malveillante est maximal car le détail du code permettant
d'exploiter cette faille a été rendu public. Les utilisateurs concernés
peuvent appliquer diverses mesures pour réduire les risques de piratage.
https://www.secuser.com/communiques...r.htm#correctif


__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageSStan LaurelConfirméNiveau 9 · Abonné Canal+Référenceur Novice
Membre depuis
2002
Messages
1343
Plus
Membre n°
6040
Inscription
15 Nov 2002
Localisation
somewhere over the rainbow
Sujets lancés
90
Ancienneté
98 %
Participation
57 %
Ancien message 22-11-2005 10:13
IE c'est une passware

__________________
Il était grilheure; les slictueux toves
Gyraient sur l'alloinde et vriblaient :
Tout flivoreux allaient les borogoves,
Les verchons fourgus bourniflaient.

[ Lewis Carroll ]

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageTTyler-DurdenGuruNiveau 18 · ChroniqueurRéférenceur Appliqué
Membre depuis
2002
Messages
7895
Plus
Membre n°
935
Inscription
08 Apr 2002
Localisation
Gard
Âge
44 ans
Sujets lancés
263
Ancienneté
100 %
Participation
88 %
Ancien message 22-11-2005 10:19

__________________

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
une autre ! une autre !Ancien message 14-02-2006 12:49
et c'est reparti...

Citation
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
S E C U S E R S E C U R I T E 13/02/06
https://www.secuser.com/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Vulnérabilité non corrigée dans Internet Explorer
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

1. RESUME DE L'ALERTE
2. LOGICIEL(S) CONCERNE(S)
3. CORRECTIF DISPONIBLE
4. AIDE ET DISCUSSION
5. FAIRE CONNAITRE SECUSER SECURITE
6. CONTACTER SECUSER.COM
7. DESABONNEMENT ET CHANGEMENT D'ADRESSE


~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Une nouvelle vulnérabilité a été découverte dans le navigateur Internet
Explorer. Un défaut de sécurité dans la fonction de glisser-déposer permet à
un individu malveillant de prendre le contrôle à distance de l'ordinateur de
sa victime ou à un virus de s'exécuter via une page web piégée.
https://www.secuser.com/communiques...3_iexplorer.htm

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
2. LOGICIEL(S) CONCERNE(S)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Microsoft Internet Explorer 6.0
Microsoft Internet Explorer 5.5
Microsoft Internet Explorer 5.01

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
3. CORRECTIF DISPONIBLE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Aucun correctif n'est disponible pour le moment. Les utilisateurs concernés
peuvent appliquer diverses mesures pour réduire les risques de piratage.
https://www.secuser.com/communiques...r.htm#correctif


Citation
Vulnérabilité non corrigée dans Internet Explorer (13/02/06)

RESUME :
Une nouvelle vulnérabilité a été découverte dans le navigateur Internet Explorer. Un défaut de sécurité dans la fonction de glisser-déposer ("drag-and-drop") permet à un individu malveillant de prendre le contrôle à distance de l'ordinateur de sa victime ou à un virus de s'exécuter via une page web piégée contenant un script malicieux.

LOGICIEL(S) CONCERNE(S) :
Microsoft Internet Explorer 6.0
Microsoft Internet Explorer 5.5
Microsoft Internet Explorer 5.01


CORRECTIF :
Aucun correctif n'est disponible pour le moment. En attendant la publication d'un correctif officiel, outre la vigilance vis-à-vis des liens et fichiers HTML non sûrs, plus particulièrement ceux requérant une interaction de type glisser-déposer avec la souris (barre de défilement, jeu, panier de commande interactif, etc.), les utilisateurs concernés peuvent désactiver l'option "Active scripting" des zones de sécurité "Internet" d'Internet Explorer (en ajoutant si nécessaire les sites sûrs habituellement consultés dans la zone "Sites de confiance" afin d'éviter que la désactivation de cette option ne perturbe leur ergonomie) ou encore utiliser un autre navigateur web.


__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
uuuuuuuuuuuuuuuup !Ancien message 27-04-2006 06:19
Citation
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
S E C U S E R S E C U R I T E 26/04/06
https://www.secuser.com/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Vulnérabilité non corrigée dans Internet Explorer
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

1. RESUME DE L'ALERTE
2. LOGICIEL(S) CONCERNE(S)
3. CORRECTIF DISPONIBLE
4. AIDE ET DISCUSSION
5. FAIRE CONNAITRE SECUSER SECURITE
6. CONTACTER SECUSER.COM
7. DESABONNEMENT ET CHANGEMENT D'ADRESSE


~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Une nouvelle vulnérabilité a été découverte dans le navigateur Internet
Explorer. Un défaut de sécurité dans la gestion de certaines balises HTML
pourrait permettre à un individu malveillant de prendre le contrôle
à distance de l'ordinateur de sa victime ou à un virus de s'exécuter
automatiquement à l'ouverture d'une page web piégée.
https://www.secuser.com/communiques...5_iexplorer.htm

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
2. LOGICIEL(S) CONCERNE(S)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Microsoft Internet Explorer

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
3. CORRECTIF DISPONIBLE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Aucun correctif n'est disponible pour le moment, la vulnérabilité ayant été
publiée sans concertation avec l'éditeur. Les utilisateurs peuvent appliquer
diverses mesures pour réduire les risques d'exploitation malveillante.
https://www.secuser.com/communiques...r.htm#correctif

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
Ancien message 01-05-2006 11:00
...

(désolé erreur de postage)

__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
qui a dit "encore !" ?Ancien message 05-07-2006 09:57


Citation
Vulnérabilité critique non corrigée dans Internet Explorer (03/07/05)

RESUME :
Une nouvelle vulnérabilité a été découverte dans le navigateur Internet Explorer. Un défaut de sécurité dans le fichier hhctrl.ocx (contrôle ActiveX "HTML Help") pourrait permettre à un individu malveillant de prendre le contrôle à distance de l'ordinateur de sa victime ou à un virus de s'exécuter à l'ouverture d'une page web piégée.

LOGICIEL(S) CONCERNE(S) :
Microsoft Internet Explorer


CORRECTIF :
Aucun correctif n'est disponible pour le moment, la vulnérabilité ayant été publiée sans concertation avec l'éditeur. En attendant la publication d'un correctif, outre la vigilance vis-à-vis des liens et fichiers HTML non sûrs, les utilisateurs concernés peuvent désactiver l'option "Active scripting" des zones de sécurité "Internet" et "Intranet Local" d'Internet Explorer (en ajoutant si nécessaire les sites sûrs habituellement consultés dans la zone "Sites de confiance" afin d'éviter que la désactivation de cette option ne perturbe leur ergonomie) ou encore utiliser un autre navigateur web.


source : https://www.secuser.com/communiques...r.htm#correctif

__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageRRhEcKGuruNiveau 19 · ChroniqueurRéférenceur Novice
Membre depuis
2002
Messages
7657
Plus
Membre n°
5548
Inscription
31 Oct 2002
Localisation
amiens
Âge
42 ans
Sujets lancés
66
Ancienneté
98 %
Participation
88 %
Ancien message 05-07-2006 13:00
non mais faudrait commencer a comprendre qu'IE n'est pas fait pour etre utilisé mais juste pour faire joli

__________________
mess with the best, die like the rest


<<~~=!!!RhEcK!!!=~~>>

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
comment ça encore ? !Ancien message 25-09-2006 07:05
Citation
nérabilité critique non corrigée dans Internet Explorer (19/09/06)

RESUME :
Un nouveau défaut de sécurité a été découvert dans le navigateur Internet Explorer. L'exploitation d'une erreur dans l'implémentation du langage VML (Vector Markup Language) permet à un individu malveillant de prendre le contrôle à distance de l'ordinateur de sa victime ou à un virus de s'exécuter à l'ouverture d'une page web piégée. Cette faille est déjà exploitée par des sites web malveillants pour forcer l'installation de programmes douteux ou malicieux.

LOGICIEL(S) CONCERNE(S) :
Microsoft Internet Explorer


CORRECTIF :
Aucun correctif n'est disponible pour le moment, car cette faille a été identifiée alors qu'elle était déjà exploitée de façon malveillante (0-day). En attendant la publication d'un correctif officiel, les utilisateurs concernés peuvent appliquer les mesures suivantes afin de réduire les risques d'exploitation malveillante :

ne pas suivre, ouvrir ni visiter les liens hypertextes, fichiers ou sites web non reconnus comme sûrs ;
mettre à jour son antivirus. Les éditeurs ont déjà ou vont bientôt publier de nouvelles signatures pour tenter de reconnaître et intercepter les fichiers malicieux exploitant cette faille (EXPL_EXECOD.A chez Trend Micro) ;
désactiver l'option "Active scripting" des zones de sécurité "Internet" et "Intranet Local" du navigateur. Il est possible d'ajouter les sites reconnus comme sûrs habituellement consultés dans la zone "Sites de confiance" afin d'éviter que la désactivation de cette option ne perturbe leur affichage et/ou leur fonctionnement ;
utiliser un autre navigateur web, lui-même à jour dans ses correctifs de sécurité.

source : www.secuser.com

__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageHheros de l'amerGuruNiveau 32 · Second rôleRéférenceur Émérite
Membre depuis
2005
Messages
6563
Plus
Membre n°
13544
Inscription
16 Oct 2005
Sujets lancés
716
Ancienneté
86 %
Participation
85 %
Ancien message 25-09-2006 07:10
Citation
utiliser un autre navigateur web, lui-même à jour dans ses correctifs de sécurité.

et vive le petit renard !

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageFflemingSuper ModerateurNiveau 29 · CascadeurRéférenceur Assidu
Membre depuis
2003
Messages
19502
Plus
Membre n°
7849
Inscription
06 Jan 2003
Localisation
Augustoritum
Sujets lancés
319
Ancienneté
97 %
Participation
100 %
Rebelote...Ancien message 28-03-2007 18:40
Citation
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
S E C U S E R S E C U R I T E 18/03/07
https://www.secuser.com/
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Vulnérabilité non corrigée dans Internet Explorer 7.0
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~

1. RESUME DE L'ALERTE
2. LOGICIEL(S) CONCERNE(S)
3. CORRECTIF DISPONIBLE
4. AIDE ET DISCUSSION
5. FAIRE CONNAITRE SECUSER SECURITE
6. CONTACTER SECUSER.COM
7. DESABONNEMENT ET CHANGEMENT D'ADRESSE


~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
1. RESUME DE L'ALERTE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Un défaut de sécurité a été identifié dans le navigateur Internet
Explorer 7.0. Son exploitation pourrait favoriser une attaque par
phishing ou usurpation d'adresse via un lien hypertexte piégé.
https://www.secuser.com/vulnerabili...5_iexplorer.htm

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
2. LOGICIEL(S) CONCERNE(S)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Microsoft Internet Explorer 7.0

~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
3. CORRECTIF DISPONIBLE
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Aucun correctif n'est disponible pour le moment, la vulnérabilité ayant été
publiée sans concertation avec l'éditeur. Les utilisateurs peuvent appliquer
diverses mesures pour réduire les risques d'exploitation malveillante :
https://www.secuser.com/vulnerabili...r.htm#correctif


Citation
Vulnérabilité non corrigée dans Internet Explorer 7.0 (15/03/07)

RESUME :
Un défaut de sécurité a été identifié dans le navigateur Internet Explorer 7.0. L'exploitation d'une erreur dans la page locale navcancl.htm peut favoriser une attaque par phishing ou usurpation d'adresse via un lien hypertexte piégé.

LOGICIEL(S) CONCERNE(S) :
Microsoft Internet Explorer 7.0


CORRECTIF :
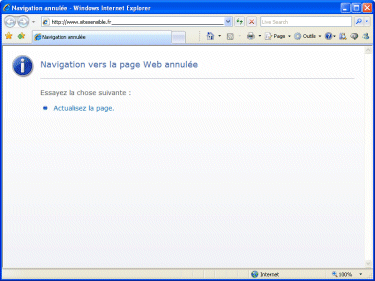
Aucun correctif n'est disponible pour le moment, ce défaut de sécurité ayant été rendu public par son découvreur sans attendre que l'éditeur ait publié un correctif. L'attaque consiste à utiliser un lien hypertexte spécialement construit, contenu par exemple dans une page web ou un courrier électronique douteux, afin de diriger l'internaute vers une page "Navigation annulée" authentique mais dans laquelle a été injecté un code malicieux :


Si l'utilisateur clique sur le lien "Actualiser la page", il ne provoque pas l'actualisation de la page mais se trouve dirigé vers une page choisie par l'attaquant dont l'adresse peut être différente de celle figurant dans la barre d'adresse du navigateur, favorisant ainsi une escroquerie par phishing. La complexité relative de la manipulation et le caractère aléatoire du clic sur le lien piégé fait toutefois que le risque d'exploitation malveillante à grande échelle reste faible. En attendant la publication d'un correctif, les utilisateurs concernés peuvent appliquer les mesures suivantes :

ne pas utiliser le lien "Actualiser la page" mais le bouton équivalent ou la touche F5 ;
ne pas suivre, ouvrir ni visiter les liens hypertextes, fichiers ou sites web non reconnus comme sûrs.

__________________

Les tôles ondulées mais les vaches aussi.

Signaler ce message à un modérateur | IP: Logguée

Réduire ce messageOolivebrazilGuruNiveau 31 · Guest starRéférenceur Aguerri
Membre depuis
2002
Messages
16926
Plus
Membre n°
4155
Inscription
03 Sep 2002
Sujets lancés
618
Ancienneté
98 %
Participation
100 %
Ancien message 28-03-2007 18:47
merci

__________________

Signaler ce message à un modérateur | IP: Logguée

Il est actuellement 18:23 (GMT) NOUVEAU SUJET    RÉPONDRE   
  Sujet précédent   Sujet suivant
Link Station > Section Technique > Réseaux / Sécurité > [SECURITE] Faille IE

Aller au Forum:
Notez ce sujet :


Réponse rapide
Afficher une version imprimable | Chercher dans ce sujet | Envoyer cette page par email | S'inscrire à ce sujet | Télécharger ce sujet
Règles du forum :
Créer de nouveaux sujets
Répondre aux messages
Attacher des fichiers
Editer vos messages
: not autorisé
: not autorisé
: not autorisé
: not autorisé
Le Code HTML est OFF
Le BBCode est ON
Les Smileys sont ONs
Le code [IMG] est ON
Page générée en 0.057029 secondes en exécutant 47 requêtes SQL.
Apache - Compression GZIP : Activée.